Nix Firewall Manager est une application graphique permettant de gérer les règles de pare-feu sur GLF-OS sans passer par le terminal. Elle génère automatiquement la configuration NixOS et reconstruit le système.
Lancer l'application
Icone de l'application :
L'application est accessible depuis :
- le menu Applications > Système > Nix Firewall Manager
- ou via le terminal :
nix-firewall-mngt
La fenêtre suivante d'ouvrira :
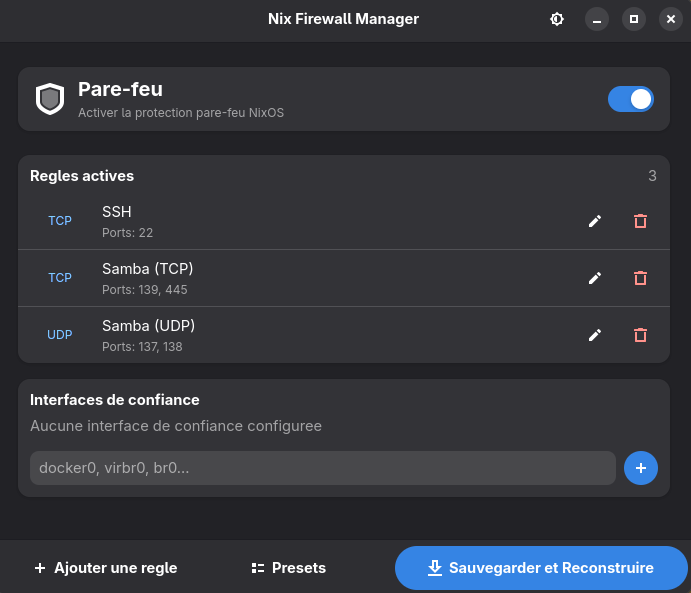
Activer le pare-feu
Au premier lancement, le pare-feu devrait être déjà activé par défaut sur GLF-OS.
- Depuis l'écran principal de l'application vous pourrez Activez/Désactiver ce dernier via le switch principal en haut de la fenêtre
- Cliquez sur Sauvegarder et Reconstruire
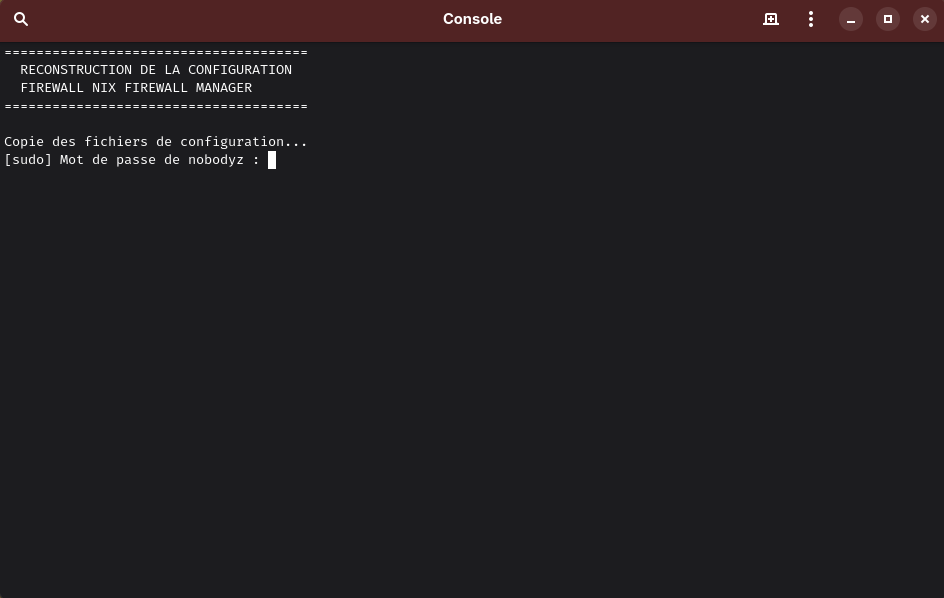
Une fenêtre vous demandant votre mot de passe de compte utilisateur pour lancer la reconstruction doit se lancer :
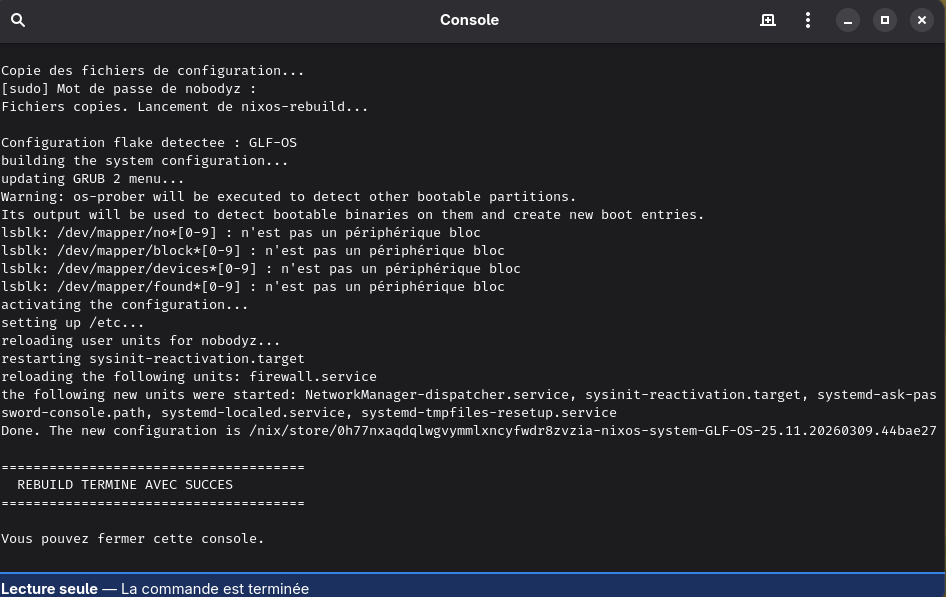
Puis la reconstruction, une fois terminée, vous demandera de fermer la fenêtre :
Remarque
Le pare-feu NixOS utiliseiptables/nftablesen arrière-plan.
L'activation bloque par défaut tout le trafic entrant non sollicité.
Ajouter des règles
Règle manuelle
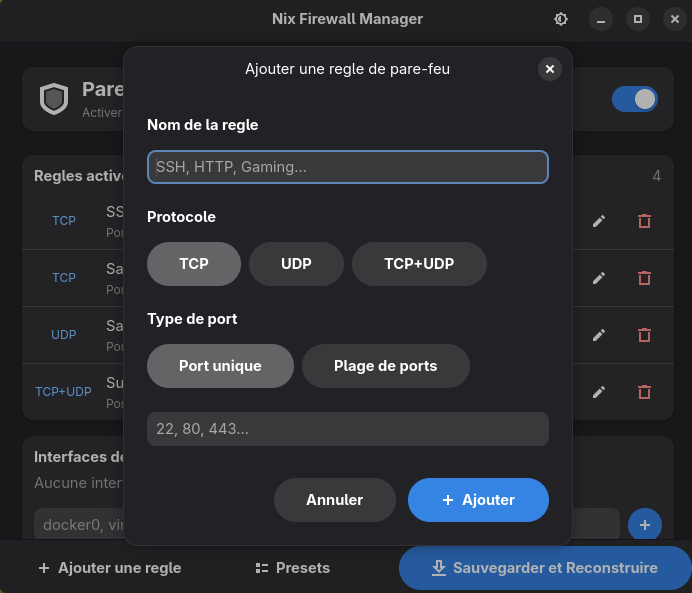
Cliquez sur Ajouter une règle et renseignez :
| Champ | Description | Exemple |
|---|---|---|
| Nom | Nom libre pour identifier la règle | Mon serveur web |
| Protocole | TCP, UDP ou les deux | TCP |
| Port(s) | Port unique, plage ou liste | 8080, 27015-27030, 80, 443 |
Presets intégrés
Des règles préconfigurées sont disponibles via le bouton Presets pour les usages courants :
Services courants
| Preset | Protocole | Port(s) |
|---|---|---|
| SSH | TCP | 22 |
| HTTP / HTTPS | TCP | 80, 443 |
| DNS | UDP | 53 |
Gaming
| Preset | Protocole | Port(s) |
|---|---|---|
| Steam | TCP + UDP | 27015 - 27030 |
| Sunshine / Moonlight | TCP + UDP | 47984 - 47990 |
| Minecraft Serveur | TCP | 25565 |
Connectivité
| Preset | Protocole | Port(s) |
|---|---|---|
| KDE Connect | TCP + UDP | 1714 - 1764 |
| Syncthing | TCP | 22000, 21027 |
| Samba (TCP) | TCP | 139, 445 |
| Samba (UDP) | UDP | 137, 138 |
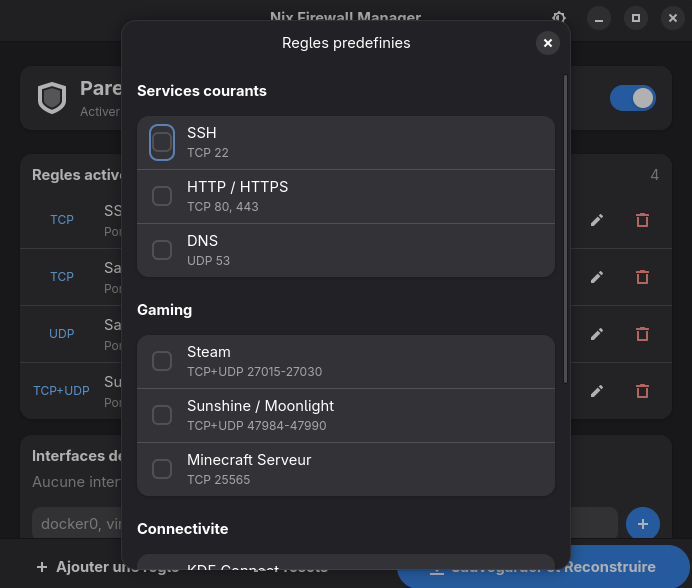
Info : Les presets ajoutent les règles correspondantes à votre liste. Vous pouvez les modifier ou les supprimer après ajout.
Interfaces de confiance
Certains logiciels (Docker, QEMU/libvirt) créent des interfaces réseau virtuelles qui nécessitent d'être déclarées comme "de confiance" pour fonctionner correctement avec le pare-feu activé.
Cliquez sur Interfaces de confiance pour ajouter :
| Interface | Usage |
|---|---|
docker0 |
Docker |
virbr0 |
Libvirt / QEMU (machines virtuelles) |
br0 |
Bridge réseau |
Attention
Soyez vigilents en désignant une interface de "confiance" : Tout le trafic provenant de cette interface ne sera plus protégé ! Réfléchissez bien à votre besoin avant d'utiliser cette fonctionnalité.
Sauvegarder et appliquer
Une fois vos règles configurées :
- Cliquez sur Sauvegarder et Reconstruire.
- Un terminal s'ouvre.
- Entrez votre mot de passe si demandé.
- Validez votre mot de passe pour lancer l'opération qui exécutera automatiquement
sudo nixos-rebuild switch - Attendez la fin de la reconstruction.
- Fermez le terminal lorsque ce dernier vous le demandera.
Ne fermez pas le terminal avant la fin du rebuild. Si le rebuild échoue, vos anciennes règles restent actives.
Comment ça fonctionne
L'application génère un fichier /etc/nixos/customConfig/firewall.nix contenant votre configuration de pare-feu en syntaxe NixOS, puis l'importe automatiquement dans votre configuration.
Exemple de fichier généré :
{
  networking.firewall = {
    enable = true;
    allowedTCPPorts = [ 22 80 443 ]; # nfm:SSH # nfm:HTTP / HTTPS
    allowedUDPPorts = [ 53 ]; # nfm:DNS
    allowedTCPPortRanges = [
      { from = 27015; to = 27030; } # nfm:Steam
    ];
    allowedUDPPortRanges = [
      { from = 27015; to = 27030; } # nfm:Steam
    ];
    trustedInterfaces = [ "docker0" ];
  };
}
Info : Les commentaires
# nfm:permettent à l'application de retrouver les noms de vos règles lors de la prochaine ouverture. N'éditez jamais ce fichier manuellement, il est entièrement géré par l'appliation.
Thème
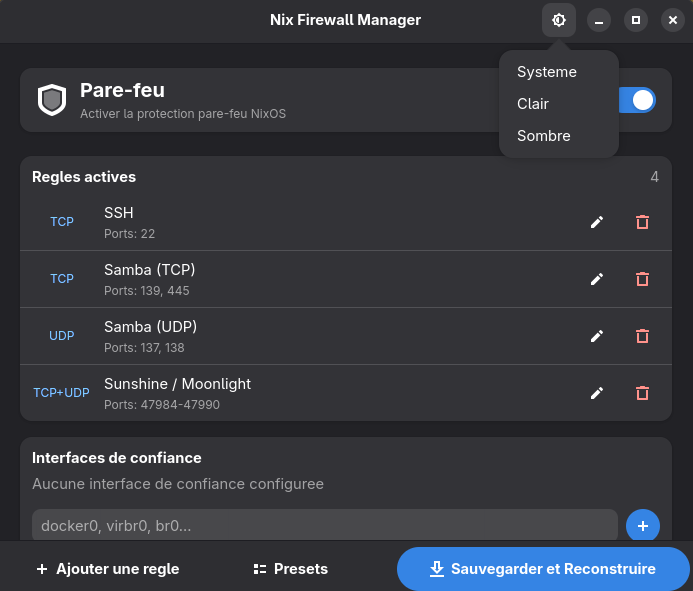
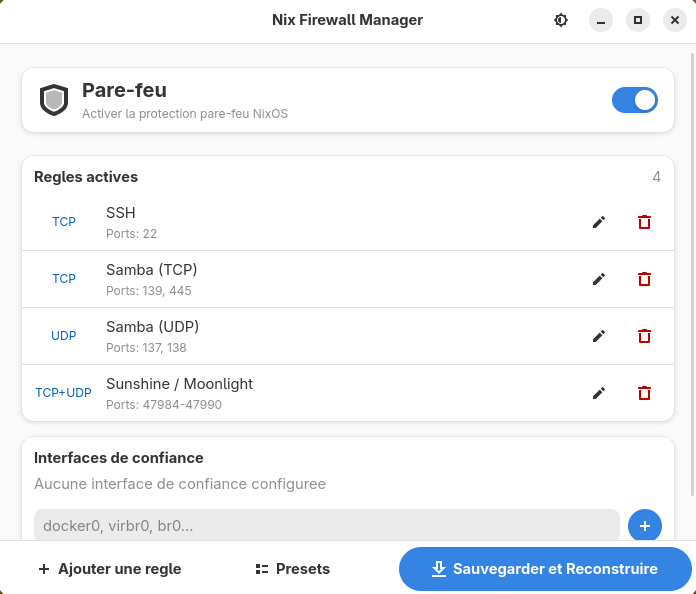
L'application s'adapte au thème de votre système (clair ou sombre). Vous pouvez forcer un thème depuis les préférences de l'application.
Langues disponibles
Nix Firewall Manager est traduit en 9 langues : français, anglais, breton, allemand, espagnol, italien, néerlandais, portugais et wallon.